Site do Porto de Santos volta ao ar quase uma semana após ataque hacker
13/11/2026
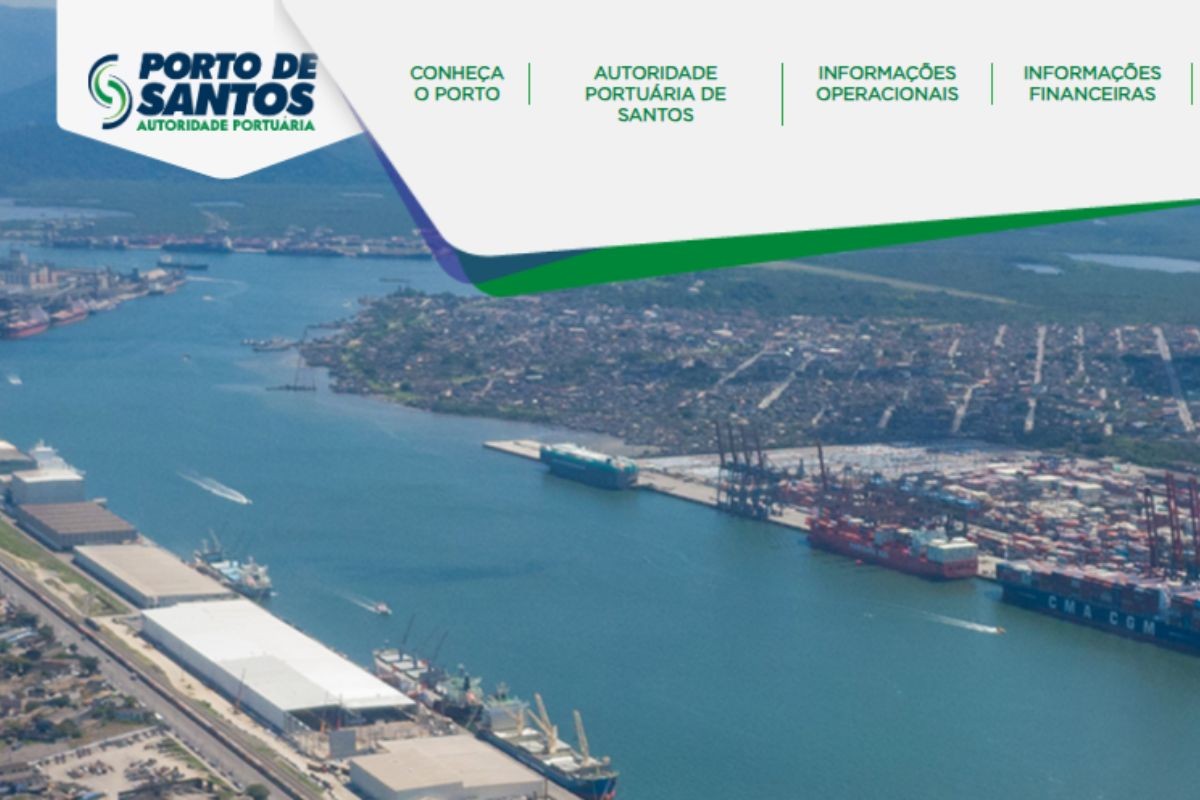
(Foto: Reprodução) Porto de Santos ainda opera sob contingência cinco dias após ataque hacker
O site institucional da Autoridade Portuária de Santos (APS), responsável pela administração do maior porto da América do Sul, voltou ao ar na noite de quinta-feira (12), cerca de uma semana após o ataque cibernético que atingiu os sistemas da empresa pública. Segundo a APS, todos os arquivos armazenados nos backups já foram lidos e estão em processo de recuperação.
Apesar do avanço, os principais serviços oferecidos aos usuários do porto ainda são prestados de forma alternativa. Internamente, os principais sistemas administrativos também estão em fase final de restabelecimento, segundo a companhia.
✅ Clique aqui para seguir o novo canal do g1 Santos no WhatsApp.
Os sistemas da APS ficaram indisponíveis na última sexta-feira (6), quando uma queda de energia afetou os servidores. A Polícia Federal (PF) instaurou um inquérito para investigar o caso e, segundo apurado pela TV Globo, a investigação aponta que o ataque partiu do exterior.
A APS confirmou que recebeu um pedido de resgate de hackers que se apresentaram como autores do ataque e exigiram dinheiro para liberar o acesso aos sistemas. A companhia informou que mantém cópias de segurança dos dados, que agora estão sendo recuperados.
Em nota, a APS afirmou que a volta do site representa "um passo importante para a retomada regular da prestação dos serviços da empresa aos usuários do Porto de Santos".
Site institucional da Autoridade Portuária de Santos voltou ao ar quase uma semana após ataque cibernético
Reprodução/APS
Segundo a empresa, os arquivos recuperados dos backups serão disponibilizados novamente online durante o processo de restabelecimento dos sistemas.
A APS informou ainda que as operações do Porto de Santos seguem sem risco de paralisação. O porto continua a receber e liberar navios, e os acessos terrestres permanecem abertos.
Gabinete de crise
A Autoridade Portuária montou um Gabinete de Crise para coordenar medidas de resposta ao ataque que deixou sistemas da companhia indisponíveis.
A medida foi assinada pelo presidente Anderson Pomini e considerou a necessidade de atuação integrada das unidades organizacionais da APS para solução do problema.
O gabinete é formado por nove representantes das áreas de tecnologia da informação, governança, riscos e compliance, jurídico, administração e finanças, operações portuárias, segurança, proteção de dados e comunicação.
Sistemas da Autoridade Portuária de Santos ficaram indisponíveis
Reprodução
Investigação e proteção
A Delegacia de Polícia Federal (PF) de Santos informou que o inquérito policial foi instaurado no início da tarde de terça-feira (10). A Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Cesportos) elevou o nível de proteção do Porto de Santos.
🔎 O nível II de proteção é determinado quando há riscos à segurança das operações. Nessa situação, o controle de acesso à zona portuária e a quantidade de inspeções nas cargas aumentam. O medidor pode chegar até o nível III.
A portaria que ampliou para o nível II de proteção foi assinada pelo delegado da PF Edson Patrício do Nascimento, que é coordenador da Cesportos. Para a decisão, ele considerou as instabilidades nos sistemas dos gates públicos, com possíveis impactos nos controles de acesso de pessoas e veículos.
Ao entrar no site do Porto de Santos nesta terça-feira (10), uma mensagem apresenta um "erro ao estabelecer uma conexão com o banco de dados"
Divulgação/Autoridade Portuária de Santos e g1 Santos
Entenda o ataque
A Autoridade Portuária de Santos acredita que um vírus já estava instalado nos equipamentos da companhia e foi acionado por uma queda de energia na sexta-feira (6), o que resultou no ataque hacker que deixou os sistemas administrativos indisponíveis.
A hipótese foi apresentada pelo presidente da APS, Anderson Pomini. Segundo ele, o programa malicioso pode ter entrado na rede por meio de um e-mail encaminhado a um funcionário, que teria clicado na mensagem sem que o sistema de segurança identificasse a ameaça.
“Nossos técnicos acham que o vírus é implementado pelos hackers através de um e-mail, por exemplo, que é encaminhado. E pode ser que um usuário interno tenha clicado esse e-mail. Esse vírus, ele só é acionado quando existe justamente uma queda de energia. Então a gente acha que essa queda de energia acionou esse vírus que já estava por lá, aguardando exatamente esse pico”, explicou.
A suspeita da APS é de que o vírus tenha sido acionado após um pico de energia provocado por um acidente ocorrido na quinta-feira (29), no Porto de Santos.
Na ocasião, um guindaste instalado em uma barcaça atingiu cabos de energia da linha de transmissão da Usina Hidrelétrica de Itatinga. Ninguém ficou ferido.
VÍDEOS: Tudo sobre Santos e Região